Transformer vos obligations cyber en dispositifs de conformité vérifiables
DORA, NIS2, LPM : nous identifions les obligations qui vous concernent, mesurons vos écarts, vous aidons à déployer les contrôles et à constituer les preuves attendues par vos régulateurs.
Contexte et enjeux
Mesurer objectivement votre préparation.
L’audit de conformité permet d’identifier les réglementations applicables à votre organisation et de mesurer objectivement votre niveau de préparation.
La conformité numérique exige une veille permanente et des retours d’expérience sectoriels. Une vision externe apporte un diagnostic objectif et facilite la construction d’un plan de mise en conformité crédible.
Quand l’audit de conformité s’impose
Un client ou partenaire souhaite valider votre niveau de conformité avant de s’engager
La veille interne ou externe fait émerger de nouvelles exigences réglementaires
Un sujet devient prioritaire pour la Direction en raison de l’actualité ou du risque perçu
L’offre Actinuance et notre démarche
Des obligations aux preuves.
DORA, NIS2 et LPM n’ont ni le même champ d’application ni les mêmes attentes : DORA vise les entités financières et leurs prestataires TIC, NIS2 les entités essentielles et importantes, la LPM les opérateurs d’importance vitale. Nous traitons chaque cadre pour ce qu’il exige, en mutualisant les contrôles et les preuves qui peuvent l’être.
Ce que vous recevez : une cartographie des obligations applicables, une analyse d’écarts, une matrice de contrôles, un dossier de preuves et une feuille de route.
-
Identifier les obligations
Déterminer les textes qui vous concernent selon votre statut, vos activités et votre périmètre.
-
Mesurer les écarts
Confronter votre dispositif aux exigences applicables et qualifier les écarts.
-
Déployer les contrôles
Prioriser et mettre en place les mesures, avec des responsables identifiés.
-
Constituer les preuves
Documenter les contrôles pour pouvoir les démontrer à vos clients, auditeurs et autorités.
-
Suivre dans la durée
Tenir la feuille de route à jour au fil des évolutions réglementaires.
Pourquoi c’est important
Un périmètre réglementaire qui s’élargit.
Périmètre UE
10k+
D’entreprises sont concernées, notamment les grandes structures et les entités essentielles ou importantes.
Entrée en application DORA
17.01.2025
Le règlement s’applique aux entités financières de l’Union européenne (banques, assurances, sociétés de gestion…) et encadre leurs prestataires TIC.
Astreinte prévue par DORA
Jusqu’à 1 %
du chiffre d’affaires quotidien moyen mondial, par jour et pendant six mois au plus, pour les prestataires tiers critiques de TIC. Les entités financières relèvent des sanctions fixées par chaque État membre.
Au-delà de la conformité, l’enjeu est de sécuriser la continuité d’activité, la confiance de l’écosystème et la capacité de l’entreprise à absorber les chocs.
Client Stories
Articles liés à l'offre
Les autres offres Audit et Conformité
Audit et Contrôles
Évaluer la maturité sécurité, identifier les écarts et structurer une feuille de route de remédiation priorisée.
Découvrir l'offreConformité sectorielle
Répondre aux exigences propres à votre secteur (banque, assurance, industrie) avec une approche experte et mesurable.
Découvrir l'offre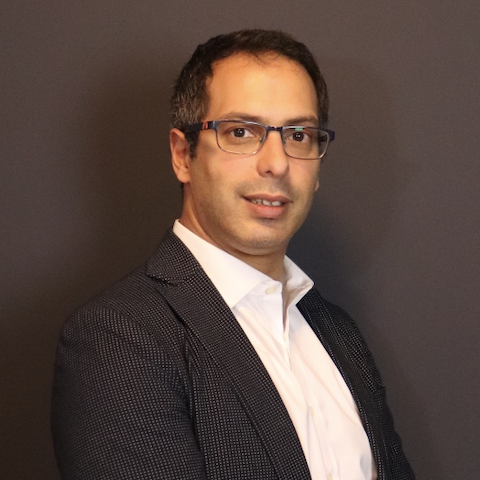
Porteur de l'offre
Nidhal — Associé fondateur, Risques & Conformité
Nidhal accompagne les organisations dans la transformation de leurs obligations réglementaires en trajectoires de conformité maîtrisées et opérationnelles.
En discuter avec Nidhal